ヤマト運輸は10月2日、通販向け決済サービス「クロネコ代金後払いサービス」が第三者による不正アクセスを受け、一部の個人情報が外部に漏えいした可能性があると発表しました。
スポンサーリンク
ヤマト運輸「クロネコ代金後払い」に不正アクセス
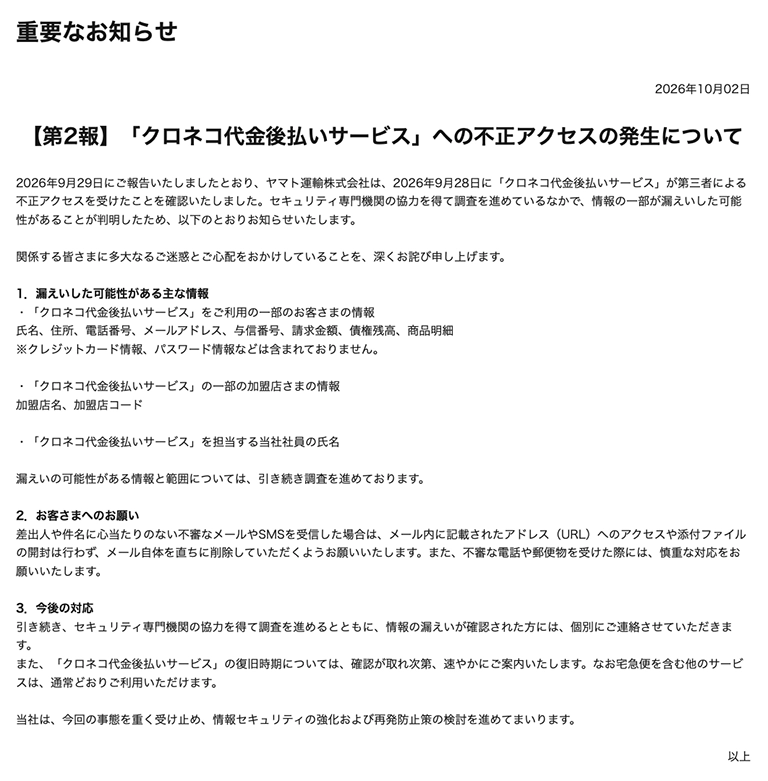
不正アクセスが確認されたのは9月28日、漏えいした可能性があるのは、サービスを利用した一部顧客の氏名、住所、電話番号、メールアドレスのほか、与信番号、請求金額、債権残高、商品明細などです。
クレジットカード情報やパスワードは含まれていないとしています。
さらに、一部加盟店の名称や加盟店コード、担当社員の氏名も対象となる可能性があります。被害件数や詳しい範囲については現在も調査中です。
またヤマト運輸は、不審なメールやSMSに記載されたURLへのアクセスや添付ファイルの開封を避けるよう利用者に注意を呼びかけています。
宅配大手では佐川急便でも不正アクセスによる個人情報流出の可能性が公表されており、相次ぐ事態にSNSでも個人情報の管理や今後のセキュリティ対策を懸念する声が広がりそうです。
SNSの声は…
「いよいよAIが本領発揮してきたのかな」
「後払いサービスの情報流出の可能性、範囲がまだ調査中なのが不安です」
「またCICパニックになるやん」
「タイムズ、佐川急便に続いて今度はヤマトかよ」
「不正アクセスをした方もやりたい放題で、情報流出した側も処罰されない。情報流出された人の泣き寝入り。一体何が正義なんだ」
「ここ1週間ぐらい毎日いろんなところから流出記事出てるな…なんで?」
「マイナンバーもとっくに流出してて、政府が隠してる気がする」
「日本企業やられっぱなし!AIを悪用してるんじゃないか?」
など、多くの反響の声が寄せられています。
あわせて読みたい|マタイク(mataiku)