ヤマト運輸は10月16日、通販向け決済サービス「クロネコ代金後払いサービス」への不正アクセスにより、顧客の個人情報約530万件が流出したと発表、同サービスは、通販サイトで購入した商品を先に受け取り、後日届く払込票で代金を支払う仕組みです。
スポンサーリンク
ヤマト運輸、個人情報530万件が流出
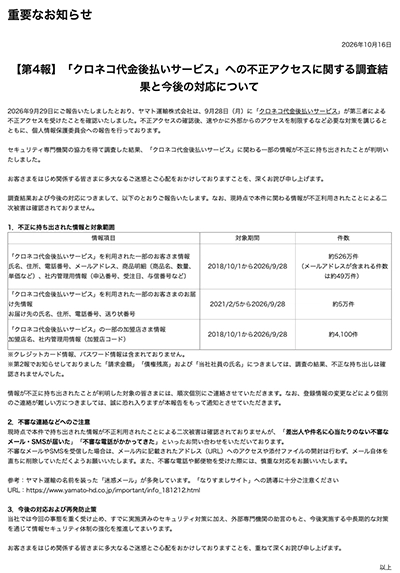
今回の流出対象は、2018年10月から2026年9月28日までの利用者など、氏名、住所、電話番号、メールアドレスに加え、購入した商品の明細なども含まれています。
さらに、届け先情報約5万件や加盟店情報約4100件も流出、一方、クレジットカード情報やパスワードは含まれておらず、現時点で二次被害は確認されていません。
同社は9月28日に不正アクセスを確認しサービスを一時停止、安全性を確認したうえで10月9日に再開しました。
SNS上では、情報漏えいの発覚後、利用者への連絡を求める声も見られ、個人情報の管理体制に不安が広がっています。
ヤマト運輸は対象者に順次連絡するとともに、同社を装った不審なメールやSMS、電話などに注意するよう呼びかけています。
SNSの声は…
「誰よ!猫逃がしたの!(バック)ドア開けないでよ!」
「あ〜あ〜もぉ〜次から次へと…」
「後払いサービスは使ってないからセーフ?」
「もう個人情報かぶっちゃって価値無くなってない?」
「もう氏名住所はオープンでいいんじゃない?昔の地図みたいに」
など、多くの反響の声が寄せられています。
あわせて読みたい|マタイク(mataiku)